
 English
 Fr
 العربية
 BI
 中文
 РФ
دفاع سحابي بدون ثقة | عقد إنتاج قوية | بنى تحتية مؤسسية موزعة وآمنة | منع تصعيد الصلاحيات
البنية التحتية السحابية والمرونة السيبرانية
حماية مساحة سطحك الرقمية، وأتمتة قنوات تسليم التكامل المستمر، وتخفيف مجموعات التهديدات المتقدمة
السحابة و DevOps
أتمتة خطوط التوسع البرمجية ونشر بنيات مجموعات الحاويات غير القابلة للتغيير.
تحسين DevOpsالأمن السيبراني
حماية أنظمة الأعمال مع رؤية نقاط النهاية متعددة المستأجرين وأطر دفاع ديناميكية ضد التهديدات.
الدفاع عن الأنظمةاختبار الاختراق
كشف نواقل الدخول المخفية والثغرات المنطقية للتطبيقات قبل تفعيل الاستغلال المنهجي.
بدء التقييمتنسيق وضع السحابة، ومصفوفات الامتثال غير القابلة للتغيير، وعزل وقت التشغيل، وحماية الهوية الموحدة
نواقل التهديدات الفورية
(تحصين الطوبولوجيا السحابية الضعيفة)
منع الحافة بدون ثقة
نغلق نقاط وصول النظام غير المصرح بها فوراً. من خلال فرض التحقق من الهوية عند كل عقدة، توقف بنيتك التحتية تسريبات بيانات الاعتماد، واعتراض الشبكة، واختراقات الخادم الخبيثة قبل أن يتمكن القراصنة من استغلال ثغرات محيطك.
99.4%
تقليل سطح الهجومنقوم بإزالة فجوات الخادم، وإغلاق ثغرات الكود المفتوحة، وحماية تكوينات واجهات برمجة التطبيقات المفتوحة بأمان.
< 150ms
سرعة عزل التهديداتتقوم آليات العزل الآلي بإغلاق المجموعات المخترقة لاحتواء الحركة الجانبية للشبكة فوراً.
منع تدمير رأس المال
النشرات الضعيفة هي دعوة مفتوحة للاختراقات الأمنية الآلية وبرامج الفدية. يقوم إطارنا الهندسي بإغلاق مسارات وصول الخادم بشكل منهجي، ويحافظ على نظافة طبقات التطبيق، ويؤسس أوضاعاً دفاعية تحمي الاستثمارات التقنية وحقوق الملكية من الدمار المالي.
هندسة أمنية مثبتة
(تأمين أصول المؤسسات)
تعرض نظامنا السحابي متعدد البيئات لهجوم حشو بيانات اعتماد آلي. بفضل حواجز الشبكة بدون ثقة وحدود IAM التي تم إنشاؤها أثناء تدقيق نظامنا، تم عزل حلقة الاستخراج الجانبي بالكامل في غضون ملي ثانية.
كشفت دورة اختبار الاختراق الهجومية عن تكوينات خادم حرجة في قواعد توجيه Kubernetes الخاصة بنا والتي فاتتها أدوات فحص الكود الآلية القياسية تماماً. سمحت لنا نصوص المعالجة الواضحة بإصلاح مسارات الاستغلال في أقل من 24 ساعة.
غير دمج حواجز الحماية الآلية CI/CD عقلية التطوير الداخلية لدينا تماماً. تعمل تأكيدات الأمان بشكل مستمر داخل خطوط أنابيب Git الخاصة بنا، مما يمنع ثغرات الامتثال من التسلل إلى حاويات بيئة التشغيل لدينا.
هندسة بدون ثقة وحوكمة هوية IAM
نلغي الثقة الضمنية عبر شبكة مجموعاتك بالكامل. من خلال تطبيق عناصر تحكم رمزية دقيقة وربط الهويات المشفرة بكل حمولة خدمة مصغرة، يعزل نظامك الإجراءات الخبيثة ديناميكياً، ويوقف استخراج الأصول الجانبي، ويقفل إجراءات البشر والآلات بشكل صارم على الأدوار الموثقة.
أتمتة DevSecOps المستمرة وفحص خط أنابيب CI/CD
نقوم بدمج تأكيدات الأمان الآلية مباشرة في هياكل مستودع البرمجيات الخاصة بك. يتم التحقق من كل تعديل في الكود بشكل منهجي ضد ثغرات حقن التبعية، واستغلال تكوينات صور الحاويات، وحلقات تسرب الأسرار قبل الوصول إلى مساحة مجموعة الإنتاج.
اختبار الاختراق الهجومي، وتدقيق البروتوكولات، ومحاكاة التهديدات
نهاجم محيطاتك السحابية باستخدام أدوات المتجهات اليدوية الدقيقة التي تستخدمها التهديدات المستمرة المتقدمة في العالم الحقيقي. تكشف دورة الاختبار لدينا عن الثغرات المنطقية الخفية، والتكوينات الخاطئة للخادم، ومسارات الهجوم المعقدة متعددة الخطوات، وتوفر نصوص إصلاح دفاعية واضحة لتحصين بيئتك.
توقف عن نشر عقد الإنتاج الضعيفة في مسارات الشبكة المفتوحة. قم بتأمين بيئات مجموعتك السحابية متعددة البيئات، ومنع مخاطر تصعيد الصلاحيات، وإغلاق تكوينات واجهات برمجة التطبيقات، والتحقق من مقاييس الامتثال. انشر استراتيجية بنية بدون ثقة لعزل حلقات التهديدات فوراً.
نماذج مواءمة SecOps المباشرة
فرق SecOps مخصصة
مراقبة مستمرة متعددة السحابات، ومعالجة فورية، وتحصين المحيط
- مراقبة بدون ثقة 24/7/365
- مشغلات عزل الحوادث الآلية
- تحصين وحوكمة صلاحيات IAM
- تكامل استخبارات التهديدات SIEM
تعزيز DevSecOps
حقن حماية بنية متميزة مباشرة في سير عمل المستودع النشط الخاص بك.
- حواجز حماية كود CI/CD الآلية
- تدقيق هجمات حقن التبعيات
- امتثال صور الحاويات
- تحليل الكود الثابت والديناميكي (SAST/DAST)
تقييمات هجومية مستهدفة
اختبار اختراق الصندوق الأسود، وتقييم الأمن المنطقي، وتصحيح الثغرات.
- محاكاة هجوم الفريق الأحمر المتقدمة
- تغذية API واستغلال المعايير
- تدقيق تسرب المفاتيح المشفرة
- نصوص التحقق من معالجة الثغرات
اختبار الاختراق الهجومي وتدقيق ثغرات التهديدات
نقوم باختبار الضغط على قواعد الكود الخاصة بك، وشبكات واجهات برمجة التطبيقات، والبنيات السحابية باستخدام المنهجية التكتيكية الدقيقة التي يستخدمها الجهات الخبيثة في العالم الحقيقي. من خلال تشغيل نصوص تغذية عميقة، واستغلال المعايير، ومناورات تصعيد الصلاحيات المنطقية، يكشف مهندسونا عن الفجوات التشغيلية الخفية قبل اختراق المحيطات غير الموثوقة.
تغذية API المنطقية
إغراق مدخلات البيانات لتحديد الاستثناءات غير المعالجة، وتجاوزات التفويض، وتسريبات حقن التحقق.
فحوصات تصعيد الصلاحيات
تدقيق رموز الآلة وتعيينات الأدوار لتحييد مسارات اختراق الحاوية الجذرية قبل تشغيل حلقات التنفيذ.
ابدأ جلسة رسم خرائط البنية التحتية الدفاعية الخاصة بك
توقف عن ترك بيئات مجموعتك السحابية متعددة البيئات مفتوحة للكشف الآلي عن الثغرات. أغلق شبكات محيط السطح لديك، وعزل تكوينات الحاويات، وحقق امتثالاً تنظيمياً محصناً. قم بتأمين أصول مؤسستك من خلال نشر أوضاع هندسية قوية بدون ثقة اليوم.
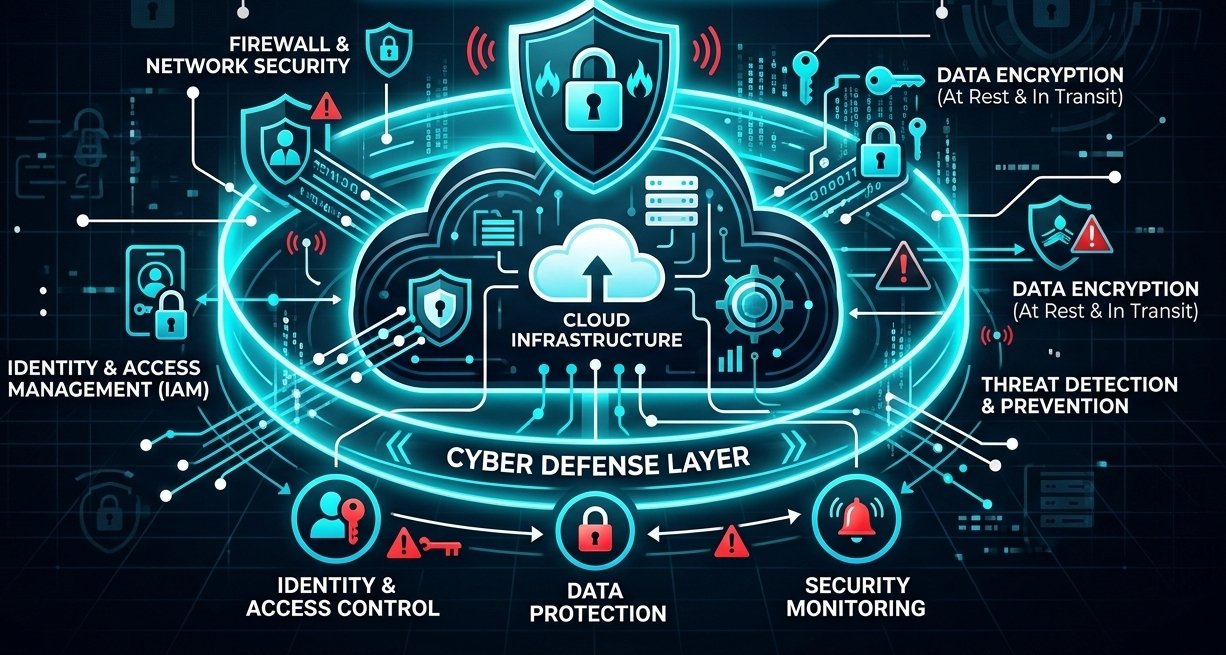
من تدقيق البنية ونمذجة التهديدات إلى الامتثال الآلي وتنفيذ بنية عدم الثقة، تقدم EdgeOfContent هندسة أمن سحابية متقدمة مصممة للمرونة والعزل والحماية طويلة الأمد